零信任端口转发:没有公网 IP 也能连接服务器
端口转发让你 不需要固定公网 IP、不需要维护白名单 就能远程连到自己的服务器:系统给你分配一个中转域名和端口,你连这个中转地址,效果和直连服务器一样。支持 SSH、远程桌面等任意 TCP 端口,也支持 UDP。
在哪里打开
会员中心 → 已购产品 → 点进你的云服务器 → 零信任,在「安全防护模式」里点 端口转发。
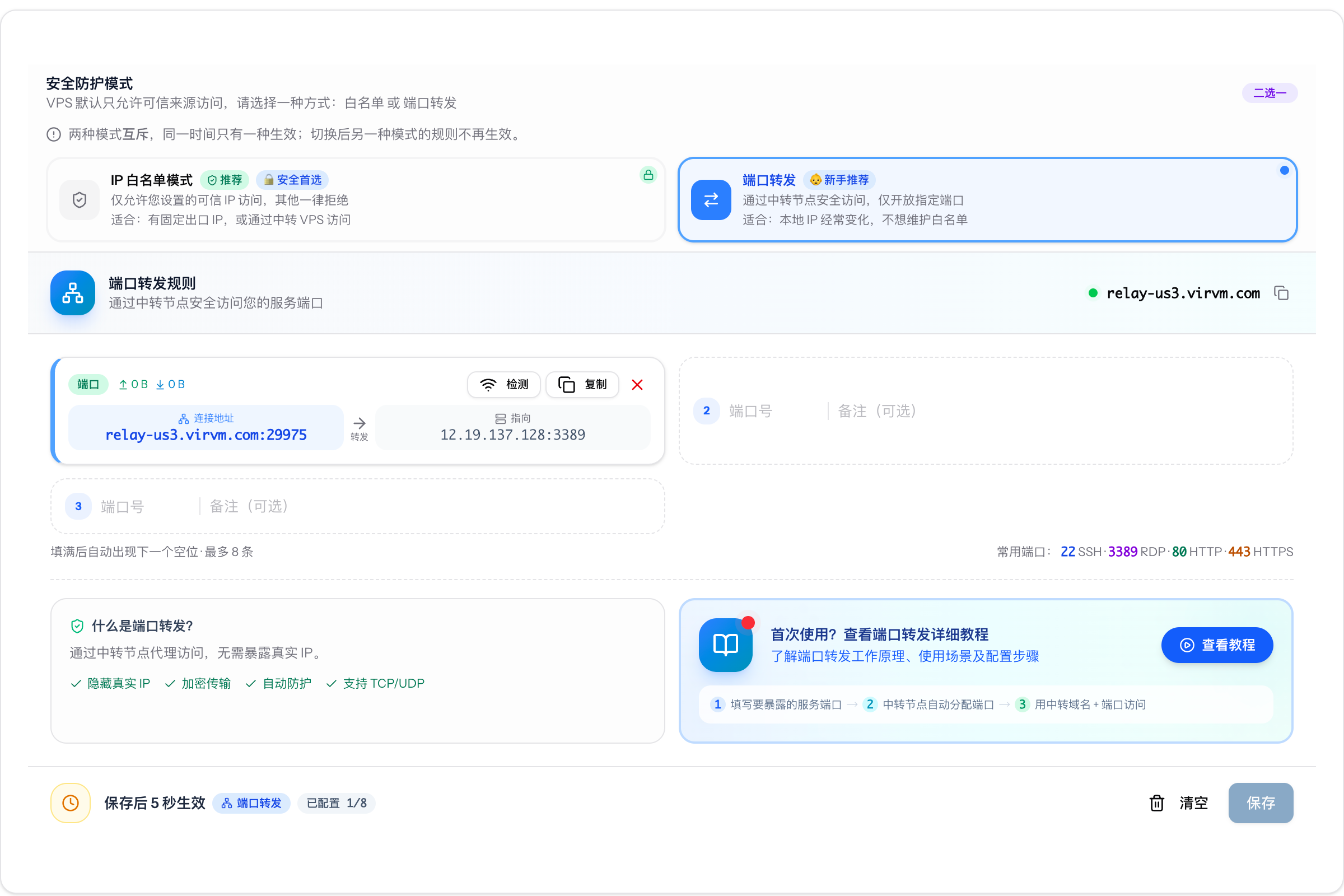
「IP 白名单模式」和「端口转发」二选一,互斥;切换后另一种模式的规则不再生效。白名单怎么设见 零信任白名单。
如果「端口转发」卡片是灰的:
- 无需转发:高速代理、专线隧道这类代理产品自带中转链路,不需要端口转发;
- 暂无可用节点:中转节点容量已满,稍后再试;
- 不支持:当前节点没开启转发功能。
页面各部分
| 位置 | 含义 |
|---|---|
| 中转域名(右上角) | 系统分配的中转域名,形如 relay-usN.virvm.com,可复制 |
| 规则行 | 填 端口号(你服务器上要访问的端口)和备注;填满后自动出现下一个空位,最多 8 条 |
| 连接地址 → 指向 | 保存后每条规则显示「中转域名:分配端口 → 你的服务器 IP:端口」,还有上下行流量 |
| 检测 / 复制 / 删除 | 检测连通性、复制连接地址、删掉这条规则 |
| 常用端口 | 22 SSH · 3389 RDP · 80 HTTP · 443 HTTPS |
| 保存 | 改完必须点保存,保存后约 5 秒生效 |
操作步骤
- 在规则里填你服务器上的端口:SSH 填 22,Windows 远程桌面填 3389。备注可选,方便记。
- 点右下角 保存,等几秒同步到中转节点。
- 规则左边出现「连接地址」,例如
relay-us3.virvm.com:29975,右边「指向」是你的服务器 IP 和端口。点 复制。 - 用中转地址连接:
# 原来直连
ssh root@你的服务器IP
# 现在通过中转(-p 后面是分配的端口)
ssh [email protected] -p 29975
远程桌面同理:地址填 relay-us3.virvm.com:分配端口。登录后的操作和直连完全一样。
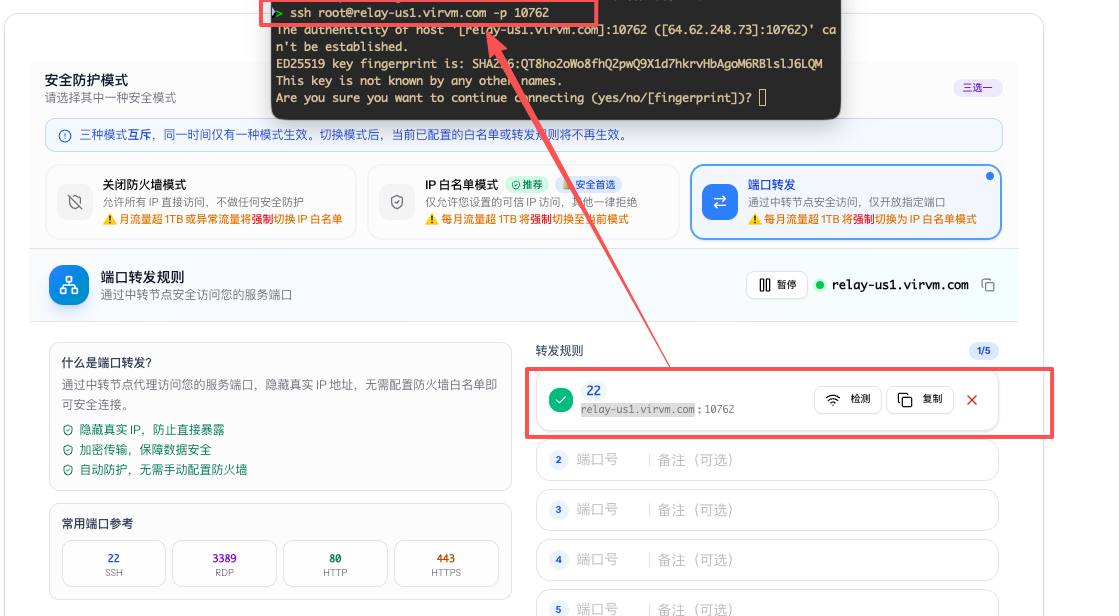
简单理解:系统把你服务器上的端口「搬」到了中转地址上,端口号变了,服务没变。
连通性检测
每条规则右边有 检测 按钮,结果分三行:配置 / TCP / UDP。
| 结果 | 含义 |
|---|---|
| 配置 OK + TCP OK | 转发已生效,可以用 |
| 配置 OK + TCP FAIL | 转发链路没问题,问题在你的服务器:服务没启动、服务器自身防火墙拦了这个端口、或者程序只监听了 127.0.0.1 |
| UDP FAIL | 通常可以忽略,SSH / RDP / HTTP 只用 TCP;确实要用 UDP 的再查服务端和防火墙 |
| 配置 FAIL | 转发未生效,联系客服 |
手动测的话用 nmap -p 分配端口 中转域名(不要用 nc 测 UDP,不可靠),显示 open 即连通。
在服务器上装 3X-UI 时要注意
1. 安装时的证书选择
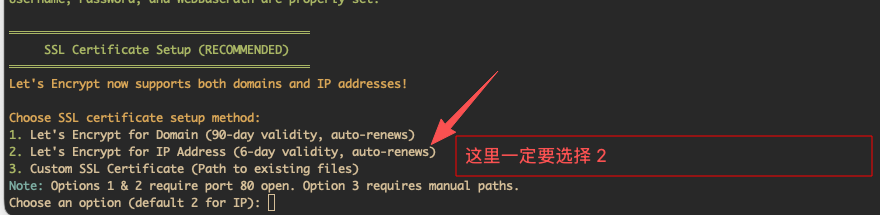
选 2. Let's Encrypt for IP Address 只是为了跳过证书环节——证书必然申请失败(80 端口对外不开放),直接忽略报错继续装。
2. 记下面板端口
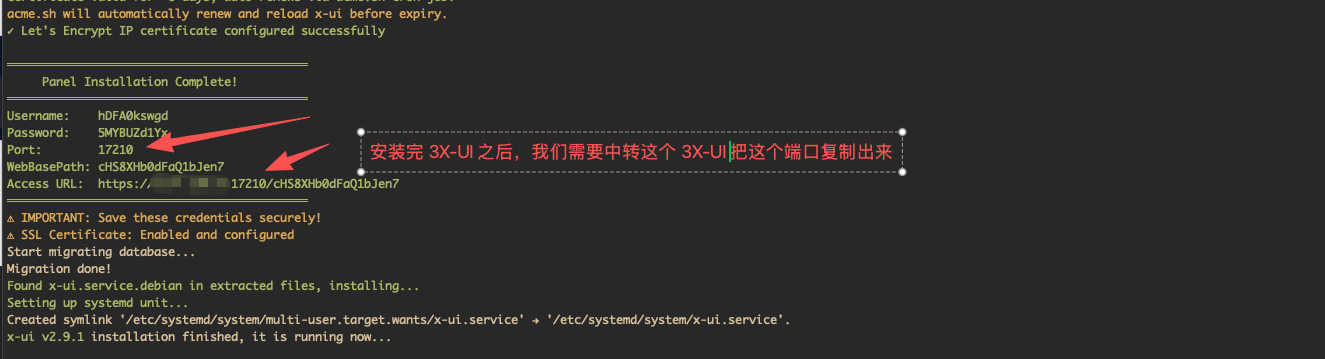
把 Port 记下来。访问面板用 HTTP,不要用 HTTPS(证书没申请成功)。
3. 直接访问打不开是正常的
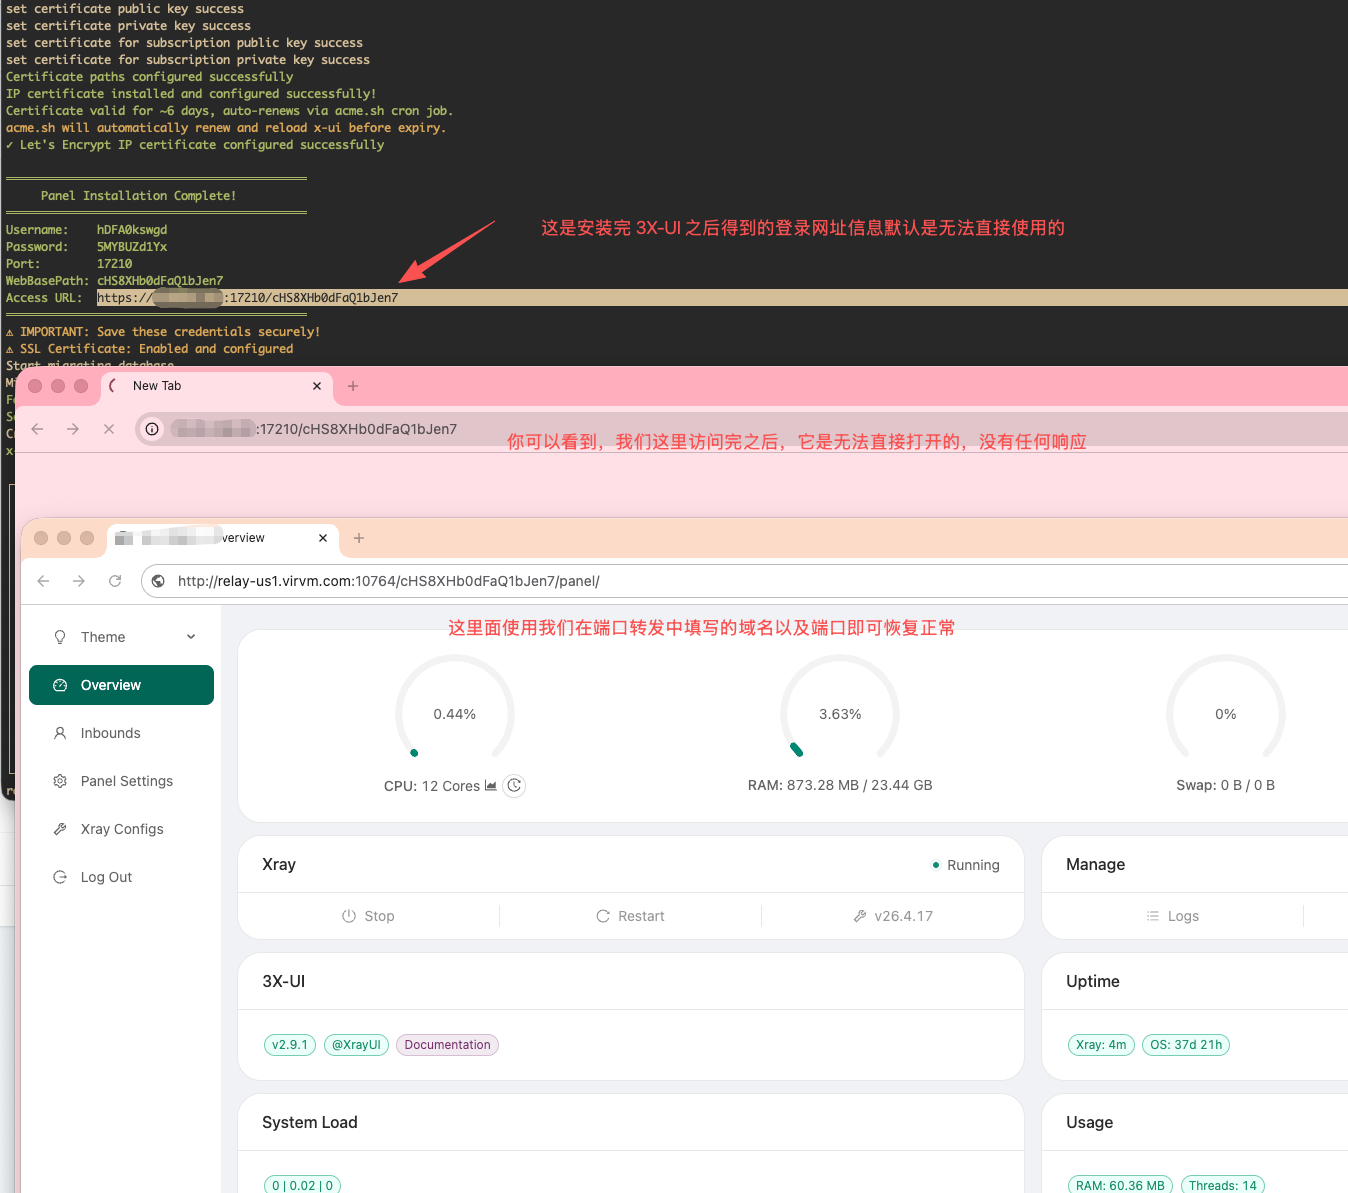
零信任把外部直连都拦了,所有访问都要走中转地址。
4. 把面板端口加进转发
回到端口转发,把面板端口填进规则并保存,然后用 http://中转域名:分配端口/面板路径/ 访问。
5. 入站端口也要转发
3X-UI 里每条入站监听的端口同样要加进转发规则,客户端才连得上。
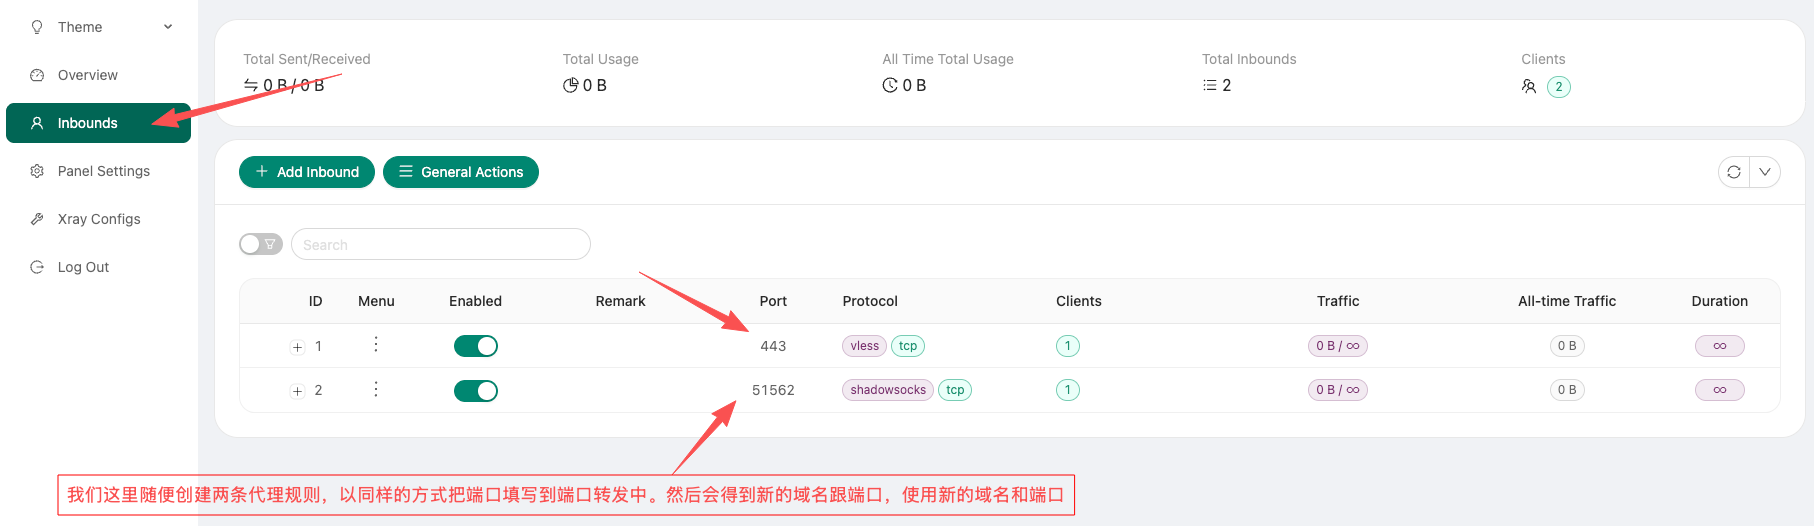
保存后,原来分发给客户端的「服务器 IP:端口」全部换成「中转域名:分配端口」,域名不变,只有端口号不同。
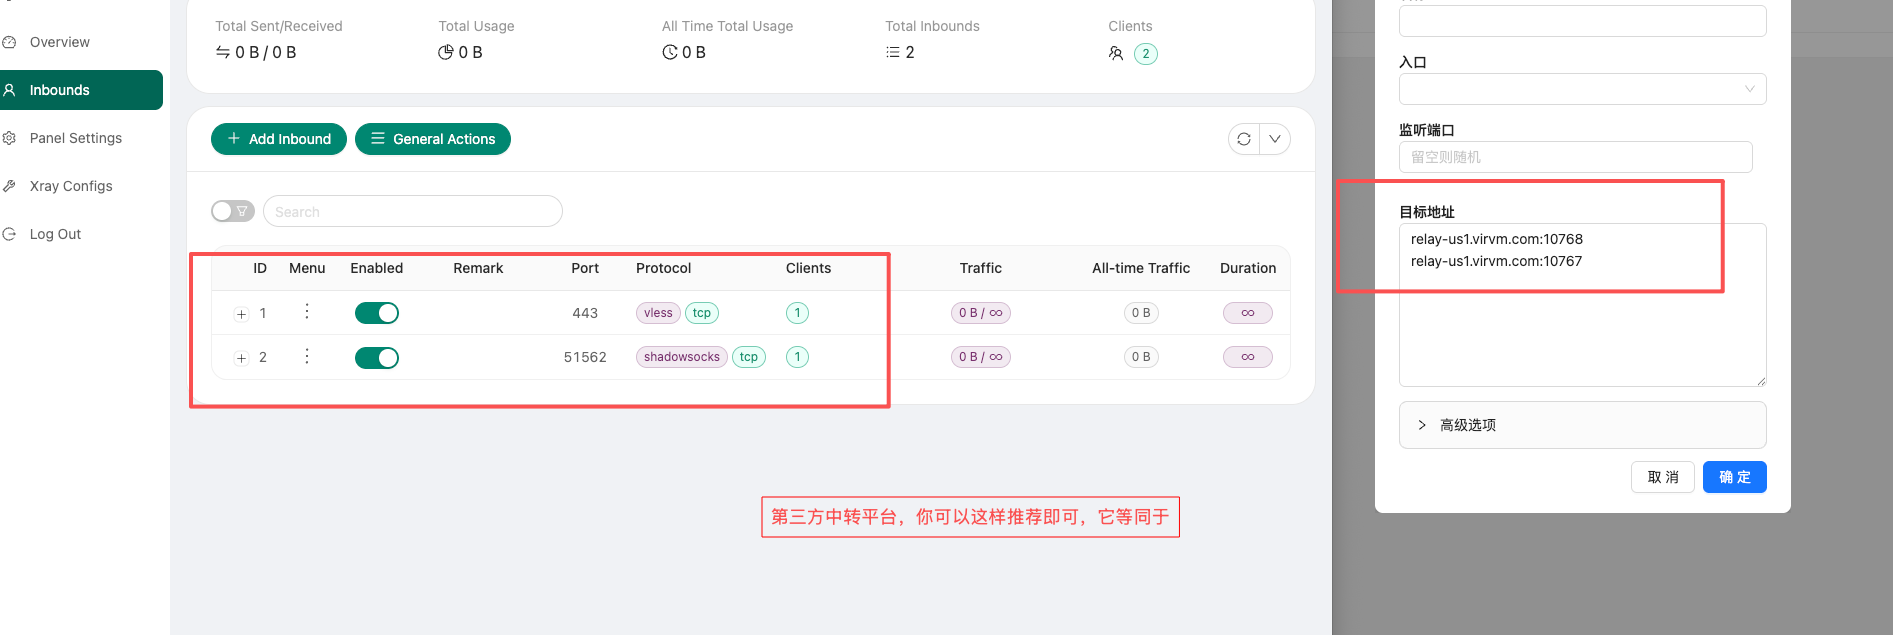
6. 第三方中转平台同理
用第三方中转时,在 3X-UI 的「目标地址」里填对方给你的 域名:端口 即可。
要知道的
- 最多 8 条规则,保存后约 5 秒生效,中转域名和端口由系统分配不能自定义。
- 换 IP 之后转发会自动跟着新 IP 走,中转域名和端口不变,客户端不用改。
- 住宅 IP 稀缺且容易被扫描评分,不要把服务器 IP 暴露在公网,对外一律用中转地址。
- 一条规则的流量统计(↑↓)在规则行里能看到。
常见问题
Q:保存后连不上? 等几秒让它同步;确认用的是「中转域名:分配端口」而不是服务器 IP;确认服务器上的服务已经在监听那个端口;点 检测 看是哪一段的问题。
Q:端口转发和白名单能同时用吗? 不能,二选一。
Q:中转地址能自定义吗? 不能,系统分配。
Q:3X-UI 装的时候证书失败正常吗? 正常,忽略即可,面板用 HTTP 访问。